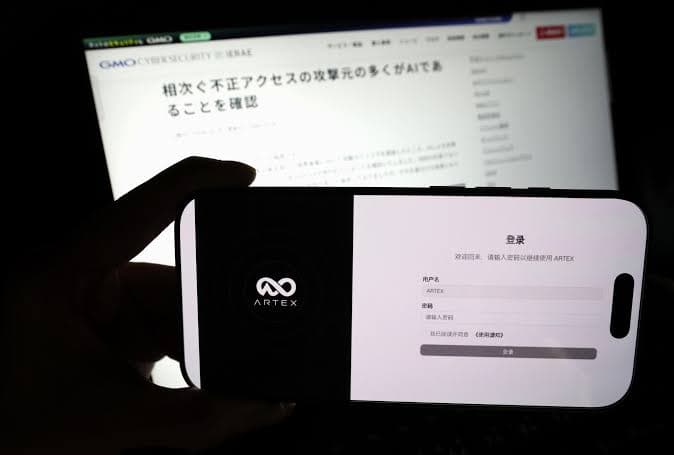
GMOサイバーセキュリティ byイエラエおよびGMOサイバー犯罪対策センターは2026年10月19日、日本企業を狙った一連の不正アクセスの攻撃元を調査した結果、AIを活用した自律型ペネトレーションテストツール「ARTEX(アーテックス)」が悪用されていることを確認したと発表した。
ARTEXとはどのようなツールか
ARTEXは中国で開発された自律型の侵入テストツールであり、本来はセキュリティ診断を目的として設計されたものだ。しかし今回の調査では、このツールが実際の攻撃に転用されている実態が明らかになった。
被害の広がりと攻撃インフラ
調査によると、約20の日本企業がARTEXを使用した攻撃の標的になっているとされる。さらに調査を進めた結果、日本企業を標的とするAI利用の攻撃インフラが新たに6台発見された。攻撃元の多くにAIが関与していることも確認されており、同一グループによる複数の犯行である可能性も指摘されている。
対策の重要性
AIを活用した攻撃ツールの悪用は、従来の手動による侵入試行と比較して自動化・高速化が進むため、防御側の対応難度が増す。GMO系列各社は今回の調査結果を公表することで、国内企業に対し対策強化を促している。